Ramil 🔵
I had one of these but I accidentally left Discord and lost it 😱😱😱 I hope @statuette will help me get it back
Вы подделываете подписи, не так ли? Уязвимости класса Signature Replay Vulnerabilities, SVR Сегодня обзорный пост на виды уязвимостей, использующих подделку/повторное использование подписи В ноябре 2025 вышла статья "One Signature, Multiple Payments: Demystifying and Detecting Signature Replay Vulnerabilities in Smart Contracts" от коллектива авторов из Китая. Статья достаточно короткая, но любопытная В ней авторы приводят классификацию уязвимостей, связанных с подписями, а так же презентуют свой аналитический инструмент на основе LLM, получивший название LASiR и демонстрирующий впечатляющие результаты. Я сегодня сосредоточусь на классификации Всего выделяют 5 видов уязвимостей: 1. Межсетевая атака повторного воспроизведения (Cross-chain Replay Attack, X-CRA). Возникает из-за отсутствия проверки идентификатора блокчейна (Blockchain ID) в сообщении подписи. Это позволяет атакующему взять валидную подпись из одной сети и использовать её для авторизации той же операции в другой сети, если там развернут аналогичный контракт. Это ведет к несанкционированному списанию активов сразу в нескольких сетях 2. Межпроектная атака повторного воспроизведения (Cross-project Replay Attack, X-PRA). Если в подписи не проверяется адрес самого контракта (address(this)), подпись, созданная для одного проекта, может быть повторно использована в другом проекте с тем же кодом или в форке оригинального проекта 3. Повторное использование подписи контрактного аккаунта (Contract Account Signature Replay, CASR): Эта уязвимость касается подписей, созданных смарт-контрактами (стандарт EIP-1271). Если при проверке не контролируется адрес конкретного контрактного аккаунта, одна и та же подпись может быть валидирована разными аккаунтами одного и того же владельца. Это создает риск потери активов из-за возможности манипулирования несколькими идентичностями 4. Проблемы управления состоянием подписи (Signature State Management Issue, SSMI). Возникает, когда в контракте отсутствует механизм отслеживания того, была ли подпись уже использована, следить можно через nonce или реестр использованных хешей. В результате злоумышленник может отправить одну и ту же транзакцию многократно 5. Атака на пластичность подписи (Signature Malleability Attack, SMA). Алгоритм ECDSA позволяет изменять параметры подписи (v, r, s) таким образом, что получается новая валидная подпись для того же самого сообщения. Если контракт не ограничивает диапазоны этих значений, злоумышленник может создать «двойника» подписи и обойти защиту от повторного использования, даже если в контракте есть проверка хеша оригинальной подписи Да, этот вид атак не входит в топ 10 (https://t.me/web3securityresearch/70), но как по мне, то это значит только то, что на них могут обращать меньше внимания. При этом X-CRA и X-PRA виды неактуальны, если ваш контракт развернут в одной сети и у него нет форков. Если вы используете ESDCA от OpenZeppellin (https://github.com/OpenZeppelin/openzeppelin-contracts/blob/master/contracts/utils/cryptography/ECDSA.sol), то получаете защиту от SMA "из коробки" А вот избежать SSMI и CASR поможет только внимательная реализация Важно понимать, что атаки SRV класса актуальны для любых смарт-контрактов, где используется подпись для верификации полномочий, а это, например: - Кроссчейн бриджи - Мультисиги - NFT + вайтлисты - Форки проектов - Распределение наград
Noobing Security ResearchЧто нам говорит OWASP 2026
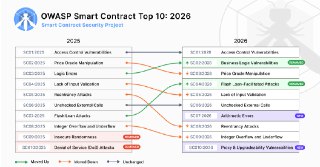
Вчера был опубликован список топ 10 уязвимостей смарт контрактов по состоянию на 2026 год
1 место осталось за Access Control Vulnerabilities, писал про эту уязвимость в прошлом году
Манипуляции ценой оракула, валидация ввода, реентранси и оверфлоу/андерфлоу сдают позиции. Самое большое падение у реентранси, полагаю что дело в образовательной составляющей + оч много инструментов детектят её без особого труда
Flash loan атаки поднялись на 4 место, как и логические ошибки. Оба вида сменили название, на Flash Loan-Facilitated Attacks и Business Logic Vulnerabilities. Бизнес логика - это пока что та часть, с которой тяжеловато справляться агентам
Из списка пропали Insecure Randomness (спасибо Chainlink VRF) и Denial of Service. Второе может быть связано с двумя обновлениями сети эфира в 2025 году, pectra сделала calldata дороже, так что забивать блок своей транзой тоже стало дороже, fusaka в декабре увеличила размер блока + ограничила максимальный размер транзакции, теперь переполнить блок одной транзой просто нельзя
Два новичка: Arithmetic Errors и Proxy & Upgradability Vulnerabilities.
Arithmetic Errors - то что связано с округлениями и потерей точности, а про атаку через Proxy как раз выходил недавно пост
Есть ощущение, что стоит погрузиться глубже в Arithmetic Errors, то что выше было на слуху и до этого
https://t.me/web3securityresearcht.me
Noobing Security ResearchИзучаю и пишу про безопасность смарт контрактов и агентовt.meКак округлить 1.5 до 1 и потерять 9.57кк$, история взлома zkLend В этом году в ТОП 10 (https://t.me/web3securityresearch/70)уязвимостей в смарт контрактах вошли Arithmetic Errors и Proxy & Upgradability Vulnerabilities. Про атаку на прокси уже был написан пост (https://t.me/web3securityresearch/68), сегодня разберем уязвимость класса арифметической ошибки Что случилось В начале 2025 года был взломан zkLend, развернутый в сети Starknet. В перспективе это привело к закрытию проекта Немного деталей о проекте zkLend позволял давать и брать в долг активы, то есть это набор lending / borrowing операций. После внесения активов пользователю выдавалась обёртка, например wstEth -> zwstEth. Эти zTokens являются nonrebase transferable токенами. То есть количество токенов на кошельке не меняется, но растет их стоимость по мере того, как протокол получает доход. Чтобы вычислять актуальную стоимость активов пользователя используется формула: collateral_balance = lending_accumulator × raw_balance где - collateral_balance - рыночная стоимость активов - raw_balance - количество zTokens пользователя - lending_accumulator - множитель, через который проходит распределение прибыли протокола Еще zkLend позволял брать flash loans. Это краткосрочный займ, который надо вернуть в конце транзакции. Если не вернуть, то транзакция откатывается, если возвращаешь, то надо доплатить комиссию за пользование. Но в версии zkLend был еще и donation механизм. Он позволял отправить вместе с возвратом flash loan некоторую сумму. Эта сумма считывается как доход протокола и обновляет lending_accumulator. Выглядит формула обновления так: new_accumulator = (reserve_balance + totaldebt - amount_to_treasury) / ztoken_supply где - reserve_balance - общая сумма базового токена в контракте - totaldebt - совокупная задолженность всех заемщиков - amount_to_treasury - доля выручки, направляемая в казначейство протокола - ztoken_supply - общее количество выпущенных zTokens В норме ztoken_supply - это большое число, но взлом не является нормой Как проводилась атака 1. Пул wstEth был пуст. Это позволило хакеру сминтить 1 wei zwstEth за 1 wei wstEth, начальное значение аккумулятора стало равно 1 2. Атакующий вызывает flash_loan() функцию, занимает 1 wei, а затем возвращает 1000 wei. 999 wei при этом считываются как donation и отправляются в reserve_balance. Новое значение аккумулятора = 851 3. После повторения этого приема 10 раз значение аккумулятора разгоняется до 4.069 × 10^18. 10 в 18 степени - это уровень точности wstEth 4. Хакер через функцию deposit() вносит в пул 4.069297906051644020 wstETH. Благодаря огромному аккумулятору его raw_balance теперь равен 2 5. Дальше он поочередно совершает deposit и withdraw операции. Эти операции вызывают mint() и burn() Протокол написан на языке Cairo, для деления использовалась библиотека SafeMath с округлением вниз. Как и в Solidity, это означает, что при делении остаток отбрасывается. При выводе средств, протокол должен рассчитать какое количество raw_balance должно быть списано, тут мы возвращаемся к raw_balance= collateral_balance / lending_accumulator Цикл - На ввод отправляется около 8.13859 wstEth (х2 к значению аккумулятора), теперь у хакера raw_balance = 4 - На вывод идет 6.10394 (х1.5 к значению аккумулятора), функция div() из SafeMath делает следующее 1 = 6.10394 / 4.0692, т.к. полтора округляется вниз до единицы - теперь raw_balance = 3, хотя истина должна быть 2.5 Повторяя этот цикл, атакующий разгоняет свой raw_balance до 1724, которые оцениваются в 7000 wstEth 6. Заключительная часть атаки в том, что под это разогнанное значение хакер делает borrow в других пулах на сумму в 9.57кк$ Что можно было сделать? 1. По сути в этом что-то есть от Inflation Attack (https://t.me/web3securityresearch/35), так что помогли бы dead shares (https://t.me/web3securityresearch/37) 2. Округление в пользу протокола 3. Границы для lending_accumulator 4. Границы для изменения lending_accumulator за одну транзакцию 5. Пороги минимумов на ввод/вывод 6. Тесты edge cases 7. Аудит библиотек Материалы, использованные при подготовке поста: - Анализ (https://blog.solidityscan.com/zklend-hack-analysis-e494cb794f71) от SolidityScan - Пост (https://www.halborn.com/blog/post/explained-the-zklend-hack-february-2025) от Halborn - Подробный (https://blocksec.com/blog/zklend-exploit-post-mortem-unraveling-the-details-and-clarifying-misunderstandings-of-the-10m-flash-loan-attack) пост от BlockSec https://t.me/web3securityresearch
Noobing Security ResearchЧто нам говорит OWASP 2026
Вчера был опубликован список топ 10 уязвимостей смарт контрактов по состоянию на 2026 год
1 место осталось за Access Control Vulnerabilities, писал про эту уязвимость в прошлом году
Манипуляции ценой оракула, валидация ввода, реентранси и оверфлоу/андерфлоу сдают позиции. Самое большое падение у реентранси, полагаю что дело в образовательной составляющей + оч много инструментов детектят её без особого труда
Flash loan атаки поднялись на 4 место, как и логические ошибки. Оба вида сменили название, на Flash Loan-Facilitated Attacks и Business Logic Vulnerabilities. Бизнес логика - это пока что та часть, с которой тяжеловато справляться агентам
Из списка пропали Insecure Randomness (спасибо Chainlink VRF) и Denial of Service. Второе может быть связано с двумя обновлениями сети эфира в 2025 году, pectra сделала calldata дороже, так что забивать блок своей транзой тоже стало дороже, fusaka в декабре увеличила размер блока + ограничила максимальный размер транзакции, теперь переполнить блок одной транзой просто нельзя
Два новичка: Arithmetic Errors и Proxy & Upgradability Vulnerabilities.
Arithmetic Errors - то что связано с округлениями и потерей точности, а про атаку через Proxy как раз выходил недавно пост
Есть ощущение, что стоит погрузиться глубже в Arithmetic Errors, то что выше было на слуху и до этого
https://t.me/web3securityresearcht.me
Noobing Security ResearchCPIMP атака на 1kk$ или почему аудит скрипта деплоя важен
Итак, представьте, ваш код проходит два аудита, вы исправляете то, что считаете важным (а что считаете неважным помечаете known), но это не делает ваш протокол безопасным, потому что уязвимость в другом месте, а вот проекту UPD_io и представлять не нужно
Clandestine Proxy In the Middle Proxy — "скрытый/подпольный прокси посередине". Это сложная атака, включающая в себя фронтраннинг (посты про MEV не теряют актуальности: раз, два), направленная на upgradable контракты. Суть её заключается во вставке посредника между proxy и implementation контрактами. Эта вставка по сути является man in the middle. Известна стала в июле 2025 года.
В первом приближении схема upgradable контрактов выглядит так:
Прокси -> Имплементация
После CPIMP получается так:
Прокси -> Атакующий -> Имплементация
Что случилось
- 16 сентября 2025 года команда деплоила неинициализированный прокси-контракт
- В окне между деплоем и инициализацией (36 секунд) атакующий опередил команду с…t.me
Noobing Security ResearchАтака: Inflation Attack
Инфляционная атака - это распространенная атака, характерная для Vault’ов стандарта ERC-4626
Этот стандарт вам знаком, если вы хоть раз депонировали средства в протоколы-обёртки под процент или поинты
Относится к уязвимостям высокого уровня, поскольку содержит в себе фронтран с кражей средств пользователя
Огромное количество протоколов использует этот стандарт, здесь список
Когда возникает
На ранних стадиях этому подвержен любой пул, который предлагает обмен активов на долю в этом пуле.
То есть, если ваш протокол в том или ином виде предлагает функцию минта долей (mint shares), то вы под ударом
Формула минта обычно выглядит примерно так
sharesAmount = totalShares * assetAmount / asset.balanceOf(address(this))
Атакующий может манипулировать делителем, что может привести к получению очень малой доли токенов пула, вплоть до нулевой
Пример кода, подверженного атаке
abstract contract ERC4626 is ERC20 {
IERC20 asset;
constructor(IERC20 asset_) {
asset = asset_;
}
function totalAssets() public view returns (uint256) {
return asset.balanceOf(address(this));
}
function convertToShares(uint256 assets) public view returns (uint256) {
if (totalAssets() == 0) {
return assets;
}
return totalSupply() * assets / totalAssets();
}
function convertToAssets(uint256 shares) public view returns (uint256) {
return totalAssets() * shares / totalSupply();
}
function deposit(uint256 assets) public {
asset.transferFrom(msg.sender, address(this), assets);
_mint(msg.sender, convertToShares(assets));
}
function burn(uint256 shares) public {
_burn(msg.sender, shares);
asset.transfer(msg.sender, convertToAssets(shares));
}
}
Сценарий атаки
1. Атакующий делает back-run создаваемого пула. Бэк раннинг - это когда хакер увидел транзакцию еще в мемпуле, до включения в блок, и закинул свою транзакцию так, чтобы она шла сразу же за транзакцией создания пула. Буквально «дышит в спину», если переводить по смыслу
2. Атакующий минтит себе один share пула, одну долю то есть
3. Атакующий фронтраннит депозит жертвы на 20_000 USDT
4. Атакующий раздувает делитель в формуле расчета долей до 20_000, для этого можно использовать прямой депозит в обход функции минта
5. Из-за того что в Solidity по умолчанию деление целочисленное, а хакер делает фактически
sharesAmount = 1 * 20_000 / (1 + 20_000), где в верхней части дроби средства жертвы, а внизу то что
внес хакер двумя транзакциями, то есть результат меньше 1 и он округляется до 0
В итоге у хакера на балансе 1 share, за который можно выкупить все средства на балансе, потому что активы учитывают путем проверки средств на балансе напрямую
Что можно предпринять:
1. Учет баланса контракта лучше вести созданными для этого переменными, а не полагаться на asset.balanceOf(address(this));
2. Использовать ERC4626 Router
3. Использовать "dead shares"
При подготовке поста использовалась статья от MixBytes()
https://t.me/web3securityresearcht.met.met.meЧто нам говорит OWASP 2026 Вчера был опубликован список (https://owasp.org/www-project-smart-contract-top-10/) топ 10 уязвимостей смарт контрактов по состоянию на 2026 год 1 место осталось за Access Control Vulnerabilities, писал про эту уязвимость в прошлом году (https://t.me/web3securityresearch/28) Манипуляции ценой оракула (https://t.me/web3securityresearch/27), валидация ввода, реентранси (https://t.me/web3securityresearch/10) и оверфлоу/андерфлоу сдают позиции. Самое большое падение у реентранси, полагаю что дело в образовательной составляющей + оч много инструментов детектят её без особого труда Flash loan атаки поднялись на 4 место, как и логические ошибки. Оба вида сменили название, на Flash Loan-Facilitated Attacks и Business Logic Vulnerabilities. Бизнес логика - это пока что та часть, с которой тяжеловато справляться агентам Из списка пропали Insecure Randomness (спасибо Chainlink VRF) и Denial of Service. Второе может быть связано с двумя обновлениями сети эфира в 2025 году, pectra сделала calldata дороже, так что забивать блок своей транзой тоже стало дороже, fusaka в декабре увеличила размер блока + ограничила максимальный размер транзакции, теперь переполнить блок одной транзой просто нельзя Два новичка: Arithmetic Errors и Proxy & Upgradability Vulnerabilities. Arithmetic Errors - то что связано с округлениями и потерей точности, а про атаку через Proxy как раз выходил недавно пост (https://t.me/web3securityresearch/68) Есть ощущение, что стоит погрузиться глубже в Arithmetic Errors, то что выше было на слуху и до этого https://t.me/web3securityresearch
OWASP Smart Contract Top 10 | OWASP FoundationOWASP Smart Contract Top 10 - An OWASP other projectowasp.org
Noobing Security ResearchУязвимость: Access Control Vulnerabilities
Топ 1 уязвимость на 2025 год, согласно списку от OWASP. На первый взгляд кажется, что это очень простая уязвимость, которую можно избежать средствами уровня "не ставь пароль 12345", но на самом деле бывают намного более сложные случаи.
⡒⢁⣠⡈⠜ ⠅ ⠨⣐⡌ ⠱⠑⠕⣀ ⠡⣄⢨⢌⡢⡡⠱⡆⡰ ⠃⠦⠩⡑⠉⢔⠪⢘⠩⠨⠘ ⠩⢔⠉⠪⠅⠩⡉⠅ ⡃⠩⠇⡡⠜⡤⣠⠤ ⢢⠬⡐⠔⣠⡢⡆⡌⡈⠜⡊⠒⣂ ⢁⡔⢨⠘⡁⢢⡆⡘⠩⡉ ⢁ ⣐⠙⣂⢤⡊⣁⠱⣐⢰⢃⠒⢰⣁⡘ ⠆⠨⡆⠡⡤⠅⠓⢘⢰⣈⠊⢄ ⠉⡨⢆⡑⠣⡐⠲ ⢡⠢⡌⢌⡒⡊⡄⢢⡢⡆ ⢌⢘⠘⠜⣁⡐⡌⠚⡉⣐ ⢑⠊⠪⠘⠒⡢⢢⡄⠨⡅⢃⠆ ⡤⢘⢠⢔⠦⠱⡨⡁⡆⠆⠬⡢ ⣂⠣⣂⡅⢢⠆⠸⡢⠒⠌⢈
В чем заключается
Строгое определение такое: уязвимость нарушения доступа - это уязвимость, позволяющая неавторизованным пользователям получить доступ и/или изменять данные и/или функции контракта
Где искать
Возникают чаще всего там, где недостаточно permission checks, например отсутствует модификатор onlyOwner, или функция вывода средств не проверяет что адрес, инициировавший вывод соответствует адресу, с чьего баланса списываются средства. Так же стоит следить за тем, чтобы роли в вашем протоколе не имели бы слишком много полномочий
Пример
В этой короткой статье рассказывается о то, что у функции burn протокола HospoWise не было модификатора onlyOwner, что привело к тому, что сжигать их токены мог любой желающий
Как быть
Хорошая новость в том, что такие очевидные нарушения прекрасно детектируются статическими инструментами анализа, так что надо:
- использовать статические анализаторы типа slither и aderyn
- использовать onlyOwner от OpenZeppelin
- тесты тесты тесты
Важность тестирования в написании контрактов невозможно переоценитьt.me
Noobing Security ResearchУязвимость: Price Oracle Manipulation
Это критическая уязвимость может быть обнаружена/использована в контрактах, которые зависят от внешних источников данных о цене актива.
Схема действия достаточно проста: пользователь собирается купить ETH через ваш контракт за USDC/USDT, контракт принимает сумму, на которую следует совершить обмен, а для расчета покупки используется функция, возвращающая текущую стоимость актива при его покупке например на Uniswap
Перед тем, как транзакция выполняется, происходит покупка большого количества одного токена из пары (часто с использованием flash loan буквально на миллиарды долларов), что искажает пропорцию активов в пуле —> искажает цену —> покупка проходит по невыгодной цене —> внесенная ранее ликвидность выносится из пула
Либо наоборот, атакующий покупает актив по очень выгодной цене, в зависимости от стратегии атаки
Пример
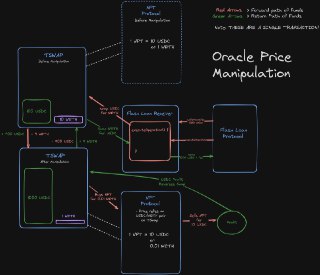
Схему на изображении надо читать следующим образом: красные стрелки это путь средств "вглубь" атакуемого контракта, зеленые - это вынос. Все действия происходят в рамках одной транзакции. Схема упрощенная, но суть от этого не меняется
Атакуемый контракт называется NFT Protocol, он позволяет купить NFT за 10 долларов
1. Атакующий (Flash Loan Receiver), получает займ
2. Первоначальная цена NFT при составляет 10 USDC или 1 ETH
4. Атакующий свапает на TSwap USDC на WETH (то есть выкупает ETH, эфира остается мало в пуле), меняя таким образом первоначальную пропорцию с 100 к 10 на 1000 к 1
5. 1 ETH теперь стоит 1000 USDC
6. Так как атакующий контракт берет информацию о цене эфира с TSWAP, то продажа NFT с контракта атакующему происходит за 0.01 ETH вместо 1 ETH
7. Атакующий продает NFT в другом месте за полную стоимость
8. Атакующий свапает ETH на USDC обратно, возвращая TSWAP пул в нормальное состояние
9. Атакующий возвращает Flash Loan + комиссии за использование средств
10. Профит атакующего равен цена NFT - комиссии за флешлоан
Как защититься
- Собирать данные по цене из нескольких источников
- Установить пороговые значения для цен
- Поставить таймлок на обновление цены, чтобы не допустить мгновенных колебаний
- Запрашивать подписи от поставщиков цен
Схему взял отсюдаt.meCPIMP атака на 1kk$ или почему аудит скрипта деплоя важен Итак, представьте, ваш код проходит два аудита, вы исправляете то, что считаете важным (а что считаете неважным помечаете known), но это не делает ваш протокол безопасным, потому что уязвимость в другом месте, а вот проекту UPD_io (https://x.com/UPD_io) и представлять не нужно Clandestine Proxy In the Middle Proxy — "скрытый/подпольный прокси посередине". Это сложная атака, включающая в себя фронтраннинг (посты про MEV не теряют актуальности: раз (https://t.me/web3securityresearch/30), два (https://t.me/web3securityresearch/65)), направленная на upgradable контракты. Суть её заключается во вставке посредника между proxy и implementation контрактами. Эта вставка по сути является man in the middle. Известна стала в июле 2025 года. В первом приближении схема upgradable контрактов выглядит так: Прокси -> Имплементация После CPIMP получается так: Прокси -> Атакующий -> Имплементация Что случилось - 16 сентября 2025 года команда деплоила неинициализированный прокси-контракт - В окне между деплоем и инициализацией (36 секунд) атакующий опередил команду с помощью Multicall3-транзакции, первым вызвал функцию initialize и захватил права администратора - Атакующий установил свой malicious proxy, который перенаправлял вызовы на легитимный (аудированный) код, но позволял манипулировать транзакциями - Для маскировки использовались манипуляции с событиями (events) и слотами хранения, чтобы на блок-эксплорерах (типа Etherscan) всё выглядело нормально — показывался легитимный код - Атакующий ждал 78 дней, пока протокол набирал ликвидность, и только в декабре активировал эксплойт. Почему его никто не заметил? Потому что он гений. Строго говоря, заметить атаку можно было, если бы был проведен анализ логов сразу после деплоя, на это указывают и объясняют Chain Argos. Были подозрительные раздачи ролей на несвязанные с командой адреса, была инициализация контрактов. А вот после деплоя для маскировки использовались две тактики: 1) Самовосстановление (self-restoration). После делегирования каждого вызова легитимному implementation-контракту CPIMP перезаписывал свой собственный адрес обратно в слот implementation до завершения транзакции. Пытаешься апгрейдить прокси, чтобы избавиться от него? Не сработает, такие дела 2) Подделка слотов для Etherscan (spoofing). Etherscan и другие блок-эксплореры определяют, какой код показывать для upgradeable-прокси, так: - Читают стандартный слот хранения ERC1967/EIP-1967 (конкретный keccak-хэш), где лежит адрес implementation. - Показывают верифицированный исходный код по этому адресу. В реальности слот указывает на malicious-контракт. Но malicious-контракт специально написан так, чтобы перехватывать чтение этого самого слота: Когда кто-то (включая Etherscan) вызывает геттер implementation() или напрямую читает слот, malicious возвращает адрес легитимного контракта (тот, который команда задеплоила и верифицировала). Поэтому на Etherscan всё выглядит идеально: показывается правильный, аудированный код, как будто ничего не случилось. Сам malicious-контракт остаётся «в тени» — его код не отображается, и он не верифицирован. Атакующий изучил, как именно работают блок-эксплореры, и встроил эту подделку, чтобы даже внимательный осмотр на Etherscan не вызывал подозрений. Всё это привело к тому, что 4 декабря 2025 года команда USPD сообщила о взломе. Атакующий сминтил около 98 миллионов токенов USPD и вывел ликвидность из пулов — примерно 232–237 stETH (около $1 млн на тот момент). Тема прокси достаточно объемная, писать про них посты? Ставь реакцию, если да (и если просто понравился пост) Источники для подготовки поста: - Пост на rekt.news (https://rekt.news/uspd-rekt) - Разбор (https://www.nethermind.io/blog/cpimp-attack-how-uninitialized-proxies-are-exploited-during-deployment) теории атаки от Nevermind - Критика (https://medium.com/chainargos/uspd-hack-details-questions-a6d8a4315131) и разбор от chain argos - Анализ (https://blog.safeedges.in/hack-analysis-the-uspd-hack-december-2025/) от safe edges - Анализ (https://www.halborn.com/blog/post/explained-the-uspd-hack-december-2025) от halborn https://t.me/web3securityresearch
UPD.IO | Universal Private Dollar (@UPD_io) on XDecentralized, permission-less stablecoin with native post quantum privacy and yieldx.com
Noobing Security ResearchEthereum is a dark forest
Знакомы ли вы с концепцией темного леса? В последнее время в моем инфополе она чаще всего звучала в контексте сериала «задача трех тел»
Если коротко, в темном лесу водятся монстры. Единственный способ выжить - либо быть самым сильным, либо не подавать признаков жизни. Подробнее на Википедии
Казалось бы, при чем тут аудит смарт контрактов?
Дело в том, что в сети эфира водятся монстры flashbots, которые слушают наши транзакции. И в случае, когда потенциальный профит превосходит затраты на исполнение, они атакуют
Таким образом атакующий вектор находится вне плоскости программного слоя, в слое самой сети. Это становится возможным, потому что:
- Все транзакции перед включением в блок попадают в mempool, так устроена сеть Ethereum. Мемпул место прозрачное, доступное для чтения
- Приоритет газа существует, увеличив газ можно поставить свою транзакцию вперед других
К чему приводит такой порядок дел
В основном к тому, что атакующий пытается закинуть транзакцию перед или сразу после интересующей его транзакции, либо провести сэндвич-атаку, когда атакуемая транзакция «оборачивается» с двух сторон в манипулятивные транзы. По такому же принципу происходит flashloan атака, писал про нее тут, только там атакующий пишет контракт, а не ловит интересующую его транзакцию в мемпуле
В случае, если в вашем контракте неправильно прописаны трансферы, например вы не проверяете кто инициализирует трансфер, флэшбот может воспользоваться этой дырой для вывода средств с контракта как только увидит такую транзакцию в мемпуле
Очень крутая статья 2020 года про то как ребята пытались вытащить 12к$, которые застряли на видном, но еще не обнаруженном флешботами месте. Спойлер: ⡄⢐⠇⡔⡢⢔⡐ ⡠⠲⡘⡡⠨⢑⣐⣀ ⢰⠜⡉⢘⡉⢒⠆⢤⠬⢊⡡ ⣐⣁⡒ ⠓⡌⠇⠨⠜⠩ ⢘⢈⡂⠘⢐⢡ ⢄⠥⠰⢁⢂⠒⡁⠋⣂ ⢉ ⡂⠜⠨⡁
Ужас, но не ужас-ужас-ужас
В основном флэшботы крутятся вокруг DEX, они арбитражат разность курсов и тем самым вообще-то выполняют очень важную функцию целостности цен по всему маркету.
Могут правда зацепиться за крупные транзы и внести манипулятивную составляющую, которая неизбежно возникнет при крупной сделке. Могут подсунуть не самый выгодный курс, вынудив купить по бОльшей цене.
Так же они могут первыми показывать на позиции, требующие ликвидации, получая за это бонус.
Есть экзотические атаки, трудно выполняемые в текущих условиях сети эфира, но которые вполне серьезно обсуждались до The Merge (переход с PoW на PoS) типа Fee-based forking attacks или Time-bandit attacks. На них я останавливаться не буду, по крайней мере сейчас
К посту прикладываю одну из первых системных статей по теме, она 2019 года. Какие-то части чуть устарели, но в ней классно описан математически аппарат того, как боты действуют, что лежит в основе их конкуренции и сотрудничества. Любителям теории игр будет интересно
Это первый пост вводный пост по теме flashbots, дальше будет подробнее про виды атак, про способы защиты ваших протоколов и еще больше источников и статей
https://t.me/web3securityresearcht.me
Noobing Security ResearchРазбирая MEV: Кто такой этот ваш PBS
Для того, чтобы начать тему защиты от MEV, надо углубиться в то, как устроена работа сети эфира на данный момент
В 2022 году, во время The Merge произошел переход к архитектуре Proposer-Builder Separation (PBS). Суть ее заключается в том, что собирает блок builder, а включает его в сеть proposer (валидатор). До этого момента сборкой и предложением блоков сети занимался один актор, что вело к доминации крупных институционалов
На данный момент PBS реализуется через промежуточное ПО, носящее название MEV-Boost. Это опенсорсный проект, разработанный Flashbots. То, что я пишу здесь по большей части базируется на документации FlashBots Auction
Стоит отметить, что валидаторы по прежнему могут строить блоки самостоятельно
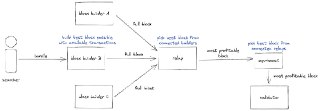
На изображении представлен флоу, по которому транзакция движется от бандла до блока, включенного в цепочку. От сёрчера до валидатора. Эта схема называется Flashbots Auction
В процессе участвуют несколько акторов/сущностей:
- Искатели/сёрчеры (Searchers). Собирают транзакции в публичном и/или приватном мемпуле так, чтобы максимизировать выгоду. Они собирают транзакции в
- Бандлы (Bundles). Массив независимых транзакций, сопровождающихся метаданными, содержащими условия исполнения. Все транзакции должны быть исполнены в том порядке, в котором их собрал сёрчер, причем бандл обладает атомарностью. Сёрчер отправляет бандл дальше по цепочке билдеру.
- Строитель/Билдер (Builder). Его задача - сборка из бандлов наиболее прибыльного блока. Билдер видит все транзакции. Он передает собранный блок в реле
- Реле/релэй (Relay). Это доверенный посредник между билдерами и валидаторами. Собирает готовые блоки, выбирает самый выгодный вариант для передачи валидатору
При этом и сёрчеры, и билдеры, и реле имеют свой высококонкурентный рынок игроков
Важно, что реле не отправляют валидаторам сразу готовые блоки, сначала отправляются заголовок самого доходного блока. Если валидатор возвращает подписанный заголовок реле, то получает в ответ полный блок, который предлагает для включения в блокчейн
Кроме того, вся схема называется аукционом не просто так: сёрчеры и билдеры вынуждены отправлять дальше по цепочке bids (ставки), чтобы следующий актор выбрал их предложение. При этом сами транзакции могут быть скрыты до включения в блок
В прошлом посте я писал, что MEV бот зафронтранил хакера. Он мог бы этого избежать, если бы использовал приватный мемпул, тем более, что для этого нужен был простой советский.. нужно было использовать приватный RPC
Этот RPC прокидывает транзакцию в приватный мемпул, ну а дальше вы знаете, её подхватывает сёрчер
https://t.me/web3securityresearcht.merekt.newsrekt.newsВзлом Cross Curve Bridge на 1.4кк$ Пост основан на разборе атаки от QuillAudits (https://www.quillaudits.com/blog/hack-analysis/cross-curve-exploit), статье о взломе (https://x.com/MixBytes/status/2018304206763892766) от MixBytes и гитхабе Axelar GMP SDK (https://github.com/axelarnetwork/axelar-gmp-sdk-solidity/tree/main) Еще пару недель назад мне казалось, что атаки на мосты ушли в прошлое, но реальность говорит о другом. Атака была направлена на контракт ReceiverAxelar, интегрированный с Axelar. Сам контракт я не нашел, но он наследуется от AxelarValuedExpressExecutable (https://github.com/axelarnetwork/axelar-gmp-sdk-solidity/blob/main/contracts/express/AxelarValuedExpressExecutable.sol), в нем есть функция expressExecute(), являющаяся публичной и не имеющая ограничений по доступу Атакующий сгенерировал commandId, подделал sourceChain и sourceAddress, чтобы вызов выглядел легитимным. Зловредный payload нёс в себе информацию о целевом контракте, количестве токенов (почти миллиард $EYWA) и инструкции по трансферу на свой адресс, Единственная проверка, которую осуществляет expressExecute() это проверка на то, исполнялся ли такой commandId, а проверки внутри _execute() проверяли только соответствуют ли sourceChain и sourceAddress друг другу. Такая проверка не давала какого-либо эффекта, поскольку эти данные предоставляет инициатор транзакции. Кроме того, сonfirmation threshold был установлен на значении 1, что означает очень быструю конфирмацию, ведь требуется одобрение только одного валидатора. Обычно транзакции должны пройти validation process от Axelar Gateway, но для экспресс функции эта часть пропускалась. Подводя итог, атака была релизована через General Message Passing - GMP технологию, которая является основополагающей при бридже, подробнее про то как это устроено можно почитать здесь (https://docs.axelar.dev/dev/general-message-passing/overview). Ошибка содержалась в имплементации. https://t.me/web3securityresearch
Cross Curve $1.4M Implementation Bug [Explained]How a simple implementation bug led to a $1.4M loss at Cross Curve, explained with clear security lessons for DeFi teams.www.quillaudits.comНовые векторы атак: EIP-7702. "EOA only" защита больше не работает Новые они, конечно, относительно, потому что EIP-7702 (https://github.com/ethereum/EIPs/blob/master/EIPS/eip-7702.md) был принят еще в мае 2025 с Pectra обновлением сети, но тем не менее Что изменилось EIP-7702 позволяет EOA (Externally Owned Account, то, что мы называем кошельком) исполнять код. И это нововведение ломает обратную совместимость для некоторых видов проверок, в частности под удар попадает конструкция msg.sender == tx.origin которая использовалась для подтверждения того, что caller является EOA Такая проверка "EOA only" могла использоваться как защита от вызова функций контрактами и оберегала от reentrancy и flashloan атак Что случилось В Notorious Bug Digest #5 (https://www.openzeppelin.com/news/the-notorious-bug-digest-5#incident-analysis-attacker-utilizes-eip-7702-delegated-eoas-to-bypass-flashloan-protection)от OpenZeppelin описан следующий инцедент. В августе 2025 года был атакован (https://bscscan.com/tx/0x8a7c96521ac64fc33d8d8ceecdea9c1da9c72148c4399905c38a07ee47c3f36f) контракт с неверифицированным кодом (https://bscscan.com/address/0x0aeb8c4a449e1f712676692ef8948d8c952feb53#code) на BSC Chain. Это был стейкинг контракт для Wrapped POT токенов с наградами, рассчитывающимися от времени стейкинга. Цена для POT токенов устанавливалась через PancakeSwap BSC-USD/POT пул. 1. Атакующий деплоит зловредный контракт и делегирует его на EOA адрес через транзакцию типа 7702 2. Атакующий использует EOA для трансфера около 13.9 BNB на свой адрес. Поскольку это трансфер нативного токена, то у привязанного контракта срабатывает fallback функция, которая проходит EOA проверку 3. В этой функции атакующий берет flashloan на 3.5кк $ в BSC-USD токене и покупает в PancakeSwap BSC-USD/POT пуле эквивалентное количество POT токенов, тем самым поднимая цену . 4. Затем атакующий вызывают функцию для стейка токенов, которая считывает цену из пула, подвергнутого манипуляции. Он стейкает примерно 220к POT токенов. 5. Атакующий свапает остальные POT токены обратно в BSC-USD, гасит flashloan, чем приводит цену в норму, а на отправленные ранее 13.9 BNB покупает BSC-USD, чтобы компенсировать купленные 220к POT. 6. Таким же образом был вызван unstake через fallback, который отправил атакующему 3.3кк POT токенов, что стало возможным из-за завышенной оценки застейканных активов. Атакующий смог извлечь 85к$ из протокола Помимо прочего, в качестве одной из мер защиты, между стейком и анстейком должен был пройти 1 день, но эту защиту хакер обошел. Первую транзакцию он отправил в 2025-08-24 23:59:06 (UTC), а вторую через минуту в 2025-08-25 . Неверифицированный код не служит защитой! Примеры декомпиляции функций контракта представлены в оригинальной статье https://t.me/web3securityresearch
The Notorious Bug Digest #5: Post EIP-7702 Pitfalls, JIT Penalty Rebates, and Manipulation of Recursive FunctionsExplore critical Web3 security insights in OpenZeppelin's Notorious Bug Digest #5: EIP-7702 EOA delegation exploits causing $85K losses, Uniswap v4 JIT liquidity penalty bypasses, and f(x) protocol recursive function vulnerabilities. Essential blockchain security analysis for developers worldwide.www.openzeppelin.combscscan.combscscan.combscscan.combscscan.comРазбирая MEV: Кто такой этот ваш PBS Для того, чтобы начать тему защиты от MEV, надо углубиться в то, как устроена работа сети эфира на данный момент В 2022 году, во время The Merge произошел переход к архитектуре Proposer-Builder Separation (PBS). Суть ее заключается в том, что собирает блок builder, а включает его в сеть proposer (валидатор). До этого момента сборкой и предложением блоков сети занимался один актор, что вело к доминации крупных институционалов На данный момент PBS реализуется через промежуточное ПО, носящее название MEV-Boost. Это опенсорсный проект, разработанный Flashbots. То, что я пишу здесь по большей части базируется на документации FlashBots Auction (https://docs.flashbots.net/flashbots-auction/overview) Стоит отметить, что валидаторы по прежнему могут строить блоки самостоятельно На изображении представлен флоу, по которому транзакция движется от бандла до блока, включенного в цепочку. От сёрчера до валидатора. Эта схема называется Flashbots Auction В процессе участвуют несколько акторов/сущностей: - Искатели/сёрчеры (Searchers). Собирают транзакции в публичном и/или приватном мемпуле так, чтобы максимизировать выгоду. Они собирают транзакции в - Бандлы (Bundles). Массив независимых транзакций, сопровождающихся метаданными, содержащими условия исполнения. Все транзакции должны быть исполнены в том порядке, в котором их собрал сёрчер, причем бандл обладает атомарностью. Сёрчер отправляет бандл дальше по цепочке билдеру. - Строитель/Билдер (Builder). Его задача - сборка из бандлов наиболее прибыльного блока. Билдер видит все транзакции. Он передает собранный блок в реле - Реле/релэй (Relay). Это доверенный посредник между билдерами и валидаторами. Собирает готовые блоки, выбирает самый выгодный вариант для передачи валидатору При этом и сёрчеры, и билдеры, и реле имеют свой высококонкурентный рынок игроков Важно, что реле не отправляют валидаторам сразу готовые блоки, сначала отправляются заголовок самого доходного блока. Если валидатор возвращает подписанный заголовок реле, то получает в ответ полный блок, который предлагает для включения в блокчейн Кроме того, вся схема называется аукционом не просто так: сёрчеры и билдеры вынуждены отправлять дальше по цепочке bids (ставки), чтобы следующий актор выбрал их предложение. При этом сами транзакции могут быть скрыты до включения в блок В прошлом посте (https://t.me/web3securityresearch/64) я писал, что MEV бот зафронтранил хакера. Он мог бы этого избежать, если бы использовал приватный мемпул, тем более, что для этого нужен был простой советский.. нужно было использовать приватный RPC Этот RPC прокидывает транзакцию в приватный мемпул, ну а дальше вы знаете, её подхватывает сёрчер
Noobing Security ResearchВзлом Makina Finance
Вчера произошел взлом Makina Finance, атакующий эксплуатировал уязвимость в оракуле MachineShareOracle.sol
По сути это Price Oracle Manipulation с использованием flash-loan, которая описана в этом посте, она затронула пул DUSD/USDC (Dialectic USD/USDC Stableswap pool) на Curve Finance. Makina Finance быстро отреагировала, активировав security mode
но я решил написать про эту атаку потому, что бОльшую часть прибыли атакующего перехватил MEV-бот, который зафронтранил транзакцию атакующего, оказывается так тоже бывает
Получается, что крупным протоколам было бы неплохо иметь своих ботов на страже
Про подобных ботов я писал разбор статьи
https://t.me/web3securityresearcht.me
Noobing Security ResearchИзучаю и пишу про безопасность смарт контрактов и агентовt.meВзлом Makina Finance Вчера произошел взлом Makina Finance, атакующий эксплуатировал уязвимость в оракуле MachineShareOracle.sol (https://github.com/MakinaHQ/makina-periphery/blob/main/src/oracles/MachineShareOracle.sol) По сути это Price Oracle Manipulation с использованием flash-loan, которая описана в этом посте (https://t.me/web3securityresearch/27), она затронула пул DUSD/USDC (Dialectic USD/USDC Stableswap pool) на Curve Finance. Makina Finance быстро отреагировала, активировав security mode но я решил написать про эту атаку потому, что бОльшую часть прибыли атакующего перехватил MEV-бот, который зафронтранил транзакцию атакующего, оказывается так тоже бывает Получается, что крупным протоколам было бы неплохо иметь своих ботов на страже Про подобных ботов я писал разбор статьи (https://t.me/web3securityresearch/30)
Noobing Security ResearchУязвимость: Price Oracle Manipulation
Это критическая уязвимость может быть обнаружена/использована в контрактах, которые зависят от внешних источников данных о цене актива.
Схема действия достаточно проста: пользователь собирается купить ETH через ваш контракт за USDC/USDT, контракт принимает сумму, на которую следует совершить обмен, а для расчета покупки используется функция, возвращающая текущую стоимость актива при его покупке например на Uniswap
Перед тем, как транзакция выполняется, происходит покупка большого количества одного токена из пары (часто с использованием flash loan буквально на миллиарды долларов), что искажает пропорцию активов в пуле —> искажает цену —> покупка проходит по невыгодной цене —> внесенная ранее ликвидность выносится из пула
Либо наоборот, атакующий покупает актив по очень выгодной цене, в зависимости от стратегии атаки
Пример
Схему на изображении надо читать следующим образом: красные стрелки это путь средств "вглубь" атакуемого контракта, зеленые - это вынос. Все действия происходят в рамках одной транзакции. Схема упрощенная, но суть от этого не меняется
Атакуемый контракт называется NFT Protocol, он позволяет купить NFT за 10 долларов
1. Атакующий (Flash Loan Receiver), получает займ
2. Первоначальная цена NFT при составляет 10 USDC или 1 ETH
4. Атакующий свапает на TSwap USDC на WETH (то есть выкупает ETH, эфира остается мало в пуле), меняя таким образом первоначальную пропорцию с 100 к 10 на 1000 к 1
5. 1 ETH теперь стоит 1000 USDC
6. Так как атакующий контракт берет информацию о цене эфира с TSWAP, то продажа NFT с контракта атакующему происходит за 0.01 ETH вместо 1 ETH
7. Атакующий продает NFT в другом месте за полную стоимость
8. Атакующий свапает ETH на USDC обратно, возвращая TSWAP пул в нормальное состояние
9. Атакующий возвращает Flash Loan + комиссии за использование средств
10. Профит атакующего равен цена NFT - комиссии за флешлоан
Как защититься
- Собирать данные по цене из нескольких источников
- Установить пороговые значения для цен
- Поставить таймлок на обновление цены, чтобы не допустить мгновенных колебаний
- Запрашивать подписи от поставщиков цен
Схему взял отсюдаt.me
Noobing Security ResearchEthereum is a dark forest
Знакомы ли вы с концепцией темного леса? В последнее время в моем инфополе она чаще всего звучала в контексте сериала «задача трех тел»
Если коротко, в темном лесу водятся монстры. Единственный способ выжить - либо быть самым сильным, либо не подавать признаков жизни. Подробнее на Википедии
Казалось бы, при чем тут аудит смарт контрактов?
Дело в том, что в сети эфира водятся монстры flashbots, которые слушают наши транзакции. И в случае, когда потенциальный профит превосходит затраты на исполнение, они атакуют
Таким образом атакующий вектор находится вне плоскости программного слоя, в слое самой сети. Это становится возможным, потому что:
- Все транзакции перед включением в блок попадают в mempool, так устроена сеть Ethereum. Мемпул место прозрачное, доступное для чтения
- Приоритет газа существует, увеличив газ можно поставить свою транзакцию вперед других
К чему приводит такой порядок дел
В основном к тому, что атакующий пытается закинуть транзакцию перед или сразу после интересующей его транзакции, либо провести сэндвич-атаку, когда атакуемая транзакция «оборачивается» с двух сторон в манипулятивные транзы. По такому же принципу происходит flashloan атака, писал про нее тут, только там атакующий пишет контракт, а не ловит интересующую его транзакцию в мемпуле
В случае, если в вашем контракте неправильно прописаны трансферы, например вы не проверяете кто инициализирует трансфер, флэшбот может воспользоваться этой дырой для вывода средств с контракта как только увидит такую транзакцию в мемпуле
Очень крутая статья 2020 года про то как ребята пытались вытащить 12к$, которые застряли на видном, но еще не обнаруженном флешботами месте. Спойлер: ⡄⢐⠇⡔⡢⢔⡐ ⡠⠲⡘⡡⠨⢑⣐⣀ ⢰⠜⡉⢘⡉⢒⠆⢤⠬⢊⡡ ⣐⣁⡒ ⠓⡌⠇⠨⠜⠩ ⢘⢈⡂⠘⢐⢡ ⢄⠥⠰⢁⢂⠒⡁⠋⣂ ⢉ ⡂⠜⠨⡁
Ужас, но не ужас-ужас-ужас
В основном флэшботы крутятся вокруг DEX, они арбитражат разность курсов и тем самым вообще-то выполняют очень важную функцию целостности цен по всему маркету.
Могут правда зацепиться за крупные транзы и внести манипулятивную составляющую, которая неизбежно возникнет при крупной сделке. Могут подсунуть не самый выгодный курс, вынудив купить по бОльшей цене.
Так же они могут первыми показывать на позиции, требующие ликвидации, получая за это бонус.
Есть экзотические атаки, трудно выполняемые в текущих условиях сети эфира, но которые вполне серьезно обсуждались до The Merge (переход с PoW на PoS) типа Fee-based forking attacks или Time-bandit attacks. На них я останавливаться не буду, по крайней мере сейчас
К посту прикладываю одну из первых системных статей по теме, она 2019 года. Какие-то части чуть устарели, но в ней классно описан математически аппарат того, как боты действуют, что лежит в основе их конкуренции и сотрудничества. Любителям теории игр будет интересно
Это первый пост вводный пост по теме flashbots, дальше будет подробнее про виды атак, про способы защиты ваших протоколов и еще больше источников и статей
https://t.me/web3securityresearcht.me