CPIMP атака на 1kk$ или почему аудит скрипта деплоя важен
Итак, представьте, ваш код проходит два аудита, вы исправляете то, что считаете важным (а что считаете неважным помечаете known), но это не делает ваш протокол безопасным, потому что уязвимость в другом месте, а вот проекту UPD_io (https://x.com/UPD_io) и представлять не нужно
Clandestine Proxy In the Middle Proxy — "скрытый/подпольный прокси посередине". Это сложная атака, включающая в себя фронтраннинг (посты про MEV не теряют актуальности: раз (https://t.me/web3securityresearch/30), два (https://t.me/web3securityresearch/65)), направленная на upgradable контракты. Суть её заключается во вставке посредника между proxy и implementation контрактами. Эта вставка по сути является man in the middle. Известна стала в июле 2025 года.
В первом приближении схема upgradable контрактов выглядит так:
Прокси -> Имплементация
После CPIMP получается так:
Прокси -> Атакующий -> Имплементация
Что случилось
- 16 сентября 2025 года команда деплоила неинициализированный прокси-контракт
- В окне между деплоем и инициализацией (36 секунд) атакующий опередил команду с помощью Multicall3-транзакции, первым вызвал функцию initialize и захватил права администратора
- Атакующий установил свой malicious proxy, который перенаправлял вызовы на легитимный (аудированный) код, но позволял манипулировать транзакциями
- Для маскировки использовались манипуляции с событиями (events) и слотами хранения, чтобы на блок-эксплорерах (типа Etherscan) всё выглядело нормально — показывался легитимный код
- Атакующий ждал 78 дней, пока протокол набирал ликвидность, и только в декабре активировал эксплойт.
Почему его никто не заметил?
Потому что он гений. Строго говоря, заметить атаку можно было, если бы был проведен анализ логов сразу после деплоя, на это указывают и объясняют Chain Argos. Были подозрительные раздачи ролей на несвязанные с командой адреса, была инициализация контрактов.
А вот после деплоя для маскировки использовались две тактики:
1) Самовосстановление (self-restoration). После делегирования каждого вызова легитимному implementation-контракту CPIMP перезаписывал свой собственный адрес обратно в слот implementation до завершения транзакции. Пытаешься апгрейдить прокси, чтобы избавиться от него? Не сработает, такие дела
2) Подделка слотов для Etherscan (spoofing). Etherscan и другие блок-эксплореры определяют, какой код показывать для upgradeable-прокси, так:
- Читают стандартный слот хранения ERC1967/EIP-1967 (конкретный keccak-хэш), где лежит адрес implementation.
- Показывают верифицированный исходный код по этому адресу.
В реальности слот указывает на malicious-контракт. Но malicious-контракт специально написан так, чтобы перехватывать чтение этого самого слота: Когда кто-то (включая Etherscan) вызывает геттер implementation() или напрямую читает слот, malicious возвращает адрес легитимного контракта (тот, который команда задеплоила и верифицировала).
Поэтому на Etherscan всё выглядит идеально: показывается правильный, аудированный код, как будто ничего не случилось.
Сам malicious-контракт остаётся «в тени» — его код не отображается, и он не верифицирован. Атакующий изучил, как именно работают блок-эксплореры, и встроил эту подделку, чтобы даже внимательный осмотр на Etherscan не вызывал подозрений.
Всё это привело к тому, что 4 декабря 2025 года команда USPD сообщила о взломе. Атакующий сминтил около 98 миллионов токенов USPD и вывел ликвидность из пулов — примерно 232–237 stETH (около $1 млн на тот момент).
Тема прокси достаточно объемная, писать про них посты? Ставь реакцию, если да (и если просто понравился пост)
Источники для подготовки поста:
- Пост на rekt.news (https://rekt.news/uspd-rekt)
- Разбор (https://www.nethermind.io/blog/cpimp-attack-how-uninitialized-proxies-are-exploited-during-deployment) теории атаки от Nevermind
- Критика (https://medium.com/chainargos/uspd-hack-details-questions-a6d8a4315131) и разбор от chain argos
- Анализ (https://blog.safeedges.in/hack-analysis-the-uspd-hack-december-2025/) от safe edges
- Анализ (https://www.halborn.com/blog/post/explained-the-uspd-hack-december-2025) от halborn
https://t.me/web3securityresearch
 UPD.IO | Universal Private Dollar (@UPD_io) on XDecentralized, permission-less stablecoin with native post quantum privacy and yieldx.com
 Noobing Security ResearchEthereum is a dark forest
Знакомы ли вы с концепцией темного леса? В последнее время в моем инфополе она чаще всего звучала в контексте сериала «задача трех тел»
Если коротко, в темном лесу водятся монстры. Единственный способ выжить - либо быть самым сильным, либо не подавать признаков жизни. Подробнее на Википедии
Казалось бы, при чем тут аудит смарт контрактов?
Дело в том, что в сети эфира водятся монстры flashbots, которые слушают наши транзакции. И в случае, когда потенциальный профит превосходит затраты на исполнение, они атакуют
Таким образом атакующий вектор находится вне плоскости программного слоя, в слое самой сети. Это становится возможным, потому что:
- Все транзакции перед включением в блок попадают в mempool, так устроена сеть Ethereum. Мемпул место прозрачное, доступное для чтения
- Приоритет газа существует, увеличив газ можно поставить свою транзакцию вперед других
К чему приводит такой порядок дел
В основном к тому, что атакующий пытается закинуть транзакцию перед или сразу после интересующей его транзакции, либо провести сэндвич-атаку, когда атакуемая транзакция «оборачивается» с двух сторон в манипулятивные транзы. По такому же принципу происходит flashloan атака, писал про нее тут, только там атакующий пишет контракт, а не ловит интересующую его транзакцию в мемпуле
В случае, если в вашем контракте неправильно прописаны трансферы, например вы не проверяете кто инициализирует трансфер, флэшбот может воспользоваться этой дырой для вывода средств с контракта как только увидит такую транзакцию в мемпуле
Очень крутая статья 2020 года про то как ребята пытались вытащить 12к$, которые застряли на видном, но еще не обнаруженном флешботами месте. Спойлер: ⡄⢐⠇⡔⡢⢔⡐ ⡠⠲⡘⡡⠨⢑⣐⣀ ⢰⠜⡉⢘⡉⢒⠆⢤⠬⢊⡡ ⣐⣁⡒ ⠓⡌⠇⠨⠜⠩ ⢘⢈⡂⠘⢐⢡ ⢄⠥⠰⢁⢂⠒⡁⠋⣂ ⢉ ⡂⠜⠨⡁
Ужас, но не ужас-ужас-ужас
В основном флэшботы крутятся вокруг DEX, они арбитражат разность курсов и тем самым вообще-то выполняют очень важную функцию целостности цен по всему маркету.
Могут правда зацепиться за крупные транзы и внести манипулятивную составляющую, которая неизбежно возникнет при крупной сделке. Могут подсунуть не самый выгодный курс, вынудив купить по бОльшей цене.
Так же они могут первыми показывать на позиции, требующие ликвидации, получая за это бонус.
Есть экзотические атаки, трудно выполняемые в текущих условиях сети эфира, но которые вполне серьезно обсуждались до The Merge (переход с PoW на PoS) типа Fee-based forking attacks или Time-bandit attacks. На них я останавливаться не буду, по крайней мере сейчас
К посту прикладываю одну из первых системных статей по теме, она 2019 года. Какие-то части чуть устарели, но в ней классно описан математически аппарат того, как боты действуют, что лежит в основе их конкуренции и сотрудничества. Любителям теории игр будет интересно
Это первый пост вводный пост по теме flashbots, дальше будет подробнее про виды атак, про способы защиты ваших протоколов и еще больше источников и статей
https://t.me/web3securityresearcht.me
 Noobing Security ResearchРазбирая MEV: Кто такой этот ваш PBS
Для того, чтобы начать тему защиты от MEV, надо углубиться в то, как устроена работа сети эфира на данный момент
В 2022 году, во время The Merge произошел переход к архитектуре Proposer-Builder Separation (PBS). Суть ее заключается в том, что собирает блок builder, а включает его в сеть proposer (валидатор). До этого момента сборкой и предложением блоков сети занимался один актор, что вело к доминации крупных институционалов
На данный момент PBS реализуется через промежуточное ПО, носящее название MEV-Boost. Это опенсорсный проект, разработанный Flashbots. То, что я пишу здесь по большей части базируется на документации FlashBots Auction
Стоит отметить, что валидаторы по прежнему могут строить блоки самостоятельно
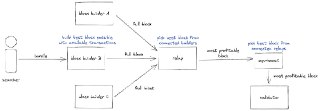
На изображении представлен флоу, по которому транзакция движется от бандла до блока, включенного в цепочку. От сёрчера до валидатора. Эта схема называется Flashbots Auction
В процессе участвуют несколько акторов/сущностей:
- Искатели/сёрчеры (Searchers). Собирают транзакции в публичном и/или приватном мемпуле так, чтобы максимизировать выгоду. Они собирают транзакции в
- Бандлы (Bundles). Массив независимых транзакций, сопровождающихся метаданными, содержащими условия исполнения. Все транзакции должны быть исполнены в том порядке, в котором их собрал сёрчер, причем бандл обладает атомарностью. Сёрчер отправляет бандл дальше по цепочке билдеру.
- Строитель/Билдер (Builder). Его задача - сборка из бандлов наиболее прибыльного блока. Билдер видит все транзакции. Он передает собранный блок в реле
- Реле/релэй (Relay). Это доверенный посредник между билдерами и валидаторами. Собирает готовые блоки, выбирает самый выгодный вариант для передачи валидатору
При этом и сёрчеры, и билдеры, и реле имеют свой высококонкурентный рынок игроков
Важно, что реле не отправляют валидаторам сразу готовые блоки, сначала отправляются заголовок самого доходного блока. Если валидатор возвращает подписанный заголовок реле, то получает в ответ полный блок, который предлагает для включения в блокчейн
Кроме того, вся схема называется аукционом не просто так: сёрчеры и билдеры вынуждены отправлять дальше по цепочке bids (ставки), чтобы следующий актор выбрал их предложение. При этом сами транзакции могут быть скрыты до включения в блок
В прошлом посте я писал, что MEV бот зафронтранил хакера. Он мог бы этого избежать, если бы использовал приватный мемпул, тем более, что для этого нужен был простой советский.. нужно было использовать приватный RPC
Этот RPC прокидывает транзакцию в приватный мемпул, ну а дальше вы знаете, её подхватывает сёрчер
https://t.me/web3securityresearcht.merekt.newsrekt.news