Как округлить 1.5 до 1 и потерять 9.57кк$, история взлома zkLend
В этом году в ТОП 10 (https://t.me/web3securityresearch/70)уязвимостей в смарт контрактах вошли Arithmetic Errors и Proxy & Upgradability Vulnerabilities. Про атаку на прокси уже был написан пост (https://t.me/web3securityresearch/68), сегодня разберем уязвимость класса арифметической ошибки
Что случилось
В начале 2025 года был взломан zkLend, развернутый в сети Starknet. В перспективе это привело к закрытию проекта
Немного деталей о проекте
zkLend позволял давать и брать в долг активы, то есть это набор lending / borrowing операций. После внесения активов пользователю выдавалась обёртка, например wstEth -> zwstEth. Эти zTokens являются nonrebase transferable токенами. То есть количество токенов на кошельке не меняется, но растет их стоимость по мере того, как протокол получает доход. Чтобы вычислять актуальную стоимость активов пользователя используется формула:
collateral_balance = lending_accumulator × raw_balance
где
- collateral_balance - рыночная стоимость активов
- raw_balance - количество zTokens пользователя
- lending_accumulator - множитель, через который проходит распределение прибыли протокола
Еще zkLend позволял брать flash loans. Это краткосрочный займ, который надо вернуть в конце транзакции. Если не вернуть, то транзакция откатывается, если возвращаешь, то надо доплатить комиссию за пользование. Но в версии zkLend был еще и donation механизм. Он позволял отправить вместе с возвратом flash loan некоторую сумму. Эта сумма считывается как доход протокола и обновляет lending_accumulator. Выглядит формула обновления так:
new_accumulator = (reserve_balance + totaldebt - amount_to_treasury) / ztoken_supply
где
- reserve_balance - общая сумма базового токена в контракте
- totaldebt - совокупная задолженность всех заемщиков
- amount_to_treasury - доля выручки, направляемая в казначейство протокола
- ztoken_supply - общее количество выпущенных zTokens
В норме ztoken_supply - это большое число, но взлом не является нормой
Как проводилась атака
1. Пул wstEth был пуст. Это позволило хакеру сминтить 1 wei zwstEth за 1 wei wstEth, начальное значение аккумулятора стало равно 1
2. Атакующий вызывает flash_loan() функцию, занимает 1 wei, а затем возвращает 1000 wei. 999 wei при этом считываются как donation и отправляются в reserve_balance. Новое значение аккумулятора = 851
3. После повторения этого приема 10 раз значение аккумулятора разгоняется до 4.069 × 10^18. 10 в 18 степени - это уровень точности wstEth
4. Хакер через функцию deposit() вносит в пул 4.069297906051644020 wstETH. Благодаря огромному аккумулятору его raw_balance теперь равен 2
5. Дальше он поочередно совершает deposit и withdraw операции. Эти операции вызывают mint() и burn()
Протокол написан на языке Cairo, для деления использовалась библиотека SafeMath с округлением вниз. Как и в Solidity, это означает, что при делении остаток отбрасывается.
При выводе средств, протокол должен рассчитать какое количество raw_balance должно быть списано, тут мы возвращаемся к
raw_balance= collateral_balance / lending_accumulator
Цикл
- На ввод отправляется около 8.13859 wstEth (х2 к значению аккумулятора), теперь у хакера raw_balance = 4
- На вывод идет 6.10394 (х1.5 к значению аккумулятора), функция div() из SafeMath делает следующее
1 = 6.10394 / 4.0692, т.к. полтора округляется вниз до единицы
- теперь raw_balance = 3, хотя истина должна быть 2.5
Повторяя этот цикл, атакующий разгоняет свой raw_balance до 1724, которые оцениваются в 7000 wstEth
6. Заключительная часть атаки в том, что под это разогнанное значение хакер делает borrow в других пулах на сумму в 9.57кк$
Что можно было сделать?
1. По сути в этом что-то есть от Inflation Attack (https://t.me/web3securityresearch/35), так что помогли бы dead shares (https://t.me/web3securityresearch/37)
2. Округление в пользу протокола
3. Границы для lending_accumulator
4. Границы для изменения lending_accumulator за одну транзакцию
5. Пороги минимумов на ввод/вывод
6. Тесты edge cases
7. Аудит библиотек
Материалы, использованные при подготовке поста:
- Анализ (https://blog.solidityscan.com/zklend-hack-analysis-e494cb794f71) от SolidityScan
- Пост (https://www.halborn.com/blog/post/explained-the-zklend-hack-february-2025) от Halborn
- Подробный (https://blocksec.com/blog/zklend-exploit-post-mortem-unraveling-the-details-and-clarifying-misunderstandings-of-the-10m-flash-loan-attack) пост от BlockSec
https://t.me/web3securityresearch
 Noobing Security ResearchЧто нам говорит OWASP 2026
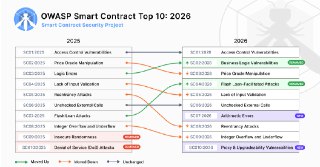
Вчера был опубликован список топ 10 уязвимостей смарт контрактов по состоянию на 2026 год
1 место осталось за Access Control Vulnerabilities, писал про эту уязвимость в прошлом году
Манипуляции ценой оракула, валидация ввода, реентранси и оверфлоу/андерфлоу сдают позиции. Самое большое падение у реентранси, полагаю что дело в образовательной составляющей + оч много инструментов детектят её без особого труда
Flash loan атаки поднялись на 4 место, как и логические ошибки. Оба вида сменили название, на Flash Loan-Facilitated Attacks и Business Logic Vulnerabilities. Бизнес логика - это пока что та часть, с которой тяжеловато справляться агентам
Из списка пропали Insecure Randomness (спасибо Chainlink VRF) и Denial of Service. Второе может быть связано с двумя обновлениями сети эфира в 2025 году, pectra сделала calldata дороже, так что забивать блок своей транзой тоже стало дороже, fusaka в декабре увеличила размер блока + ограничила максимальный размер транзакции, теперь переполнить блок одной транзой просто нельзя
Два новичка: Arithmetic Errors и Proxy & Upgradability Vulnerabilities.
Arithmetic Errors - то что связано с округлениями и потерей точности, а про атаку через Proxy как раз выходил недавно пост
Есть ощущение, что стоит погрузиться глубже в Arithmetic Errors, то что выше было на слуху и до этого
https://t.me/web3securityresearcht.me
 Noobing Security ResearchCPIMP атака на 1kk$ или почему аудит скрипта деплоя важен
Итак, представьте, ваш код проходит два аудита, вы исправляете то, что считаете важным (а что считаете неважным помечаете known), но это не делает ваш протокол безопасным, потому что уязвимость в другом месте, а вот проекту UPD_io и представлять не нужно
Clandestine Proxy In the Middle Proxy — "скрытый/подпольный прокси посередине". Это сложная атака, включающая в себя фронтраннинг (посты про MEV не теряют актуальности: раз, два), направленная на upgradable контракты. Суть её заключается во вставке посредника между proxy и implementation контрактами. Эта вставка по сути является man in the middle. Известна стала в июле 2025 года.
В первом приближении схема upgradable контрактов выглядит так:
Прокси -> Имплементация
После CPIMP получается так:
Прокси -> Атакующий -> Имплементация
Что случилось
- 16 сентября 2025 года команда деплоила неинициализированный прокси-контракт
- В окне между деплоем и инициализацией (36 секунд) атакующий опередил команду с…t.meNoobing Security ResearchАтака: Inflation Attack
Инфляционная атака - это распространенная атака, характерная для Vault’ов стандарта ERC-4626
Этот стандарт вам знаком, если вы хоть раз депонировали средства в протоколы-обёртки под процент или поинты
Относится к уязвимостям высокого уровня, поскольку содержит в себе фронтран с кражей средств пользователя
Огромное количество протоколов использует этот стандарт, здесь список
Когда возникает
На ранних стадиях этому подвержен любой пул, который предлагает обмен активов на долю в этом пуле.
То есть, если ваш протокол в том или ином виде предлагает функцию минта долей (mint shares), то вы под ударом
Формула минта обычно выглядит примерно так
sharesAmount = totalShares * assetAmount / asset.balanceOf(address(this))
Атакующий может манипулировать делителем, что может привести к получению очень малой доли токенов пула, вплоть до нулевой
Пример кода, подверженного атаке
abstract contract ERC4626 is ERC20 {
IERC20 asset;
constructor(IERC20 asset_) {
asset = asset_;
}
function totalAssets() public view returns (uint256) {
return asset.balanceOf(address(this));
}
function convertToShares(uint256 assets) public view returns (uint256) {
if (totalAssets() == 0) {
return assets;
}
return totalSupply() * assets / totalAssets();
}
function convertToAssets(uint256 shares) public view returns (uint256) {
return totalAssets() * shares / totalSupply();
}
function deposit(uint256 assets) public {
asset.transferFrom(msg.sender, address(this), assets);
_mint(msg.sender, convertToShares(assets));
}
function burn(uint256 shares) public {
_burn(msg.sender, shares);
asset.transfer(msg.sender, convertToAssets(shares));
}
}
Сценарий атаки
1. Атакующий делает back-run создаваемого пула. Бэк раннинг - это когда хакер увидел транзакцию еще в мемпуле, до включения в блок, и закинул свою транзакцию так, чтобы она шла сразу же за транзакцией создания пула. Буквально «дышит в спину», если переводить по смыслу
2. Атакующий минтит себе один share пула, одну долю то есть
3. Атакующий фронтраннит депозит жертвы на 20_000 USDT
4. Атакующий раздувает делитель в формуле расчета долей до 20_000, для этого можно использовать прямой депозит в обход функции минта
5. Из-за того что в Solidity по умолчанию деление целочисленное, а хакер делает фактически
sharesAmount = 1 * 20_000 / (1 + 20_000), где в верхней части дроби средства жертвы, а внизу то что
внес хакер двумя транзакциями, то есть результат меньше 1 и он округляется до 0
В итоге у хакера на балансе 1 share, за который можно выкупить все средства на балансе, потому что активы учитывают путем проверки средств на балансе напрямую
Что можно предпринять:
1. Учет баланса контракта лучше вести созданными для этого переменными, а не полагаться на asset.balanceOf(address(this));
2. Использовать ERC4626 Router
3. Использовать "dead shares"
При подготовке поста использовалась статья от MixBytes()
https://t.me/web3securityresearcht.met.met.me